替你客製規則
逐項調校排除誤報、加強高風險領域、加入自訂簽章,讓結果可直接執行跟進。

合規與運維的第一道防線。
漏洞掃描以商用工具持續比對你的系統配置與已知漏洞資料庫(CVE、CWE、OWASP),覆蓋面廣、可每日至每月頻繁執行。
PCI-DSS、ISO 27001、HKMA 均要求至少每季掃描一次;新系統上線、補丁更新、配置變更後亦應即時補做。
一般 SaaS 供應商只用一個工具,覆蓋必然有盲區。UD 一個合約涵蓋三家工具,由工程師決定組合並全程託管。
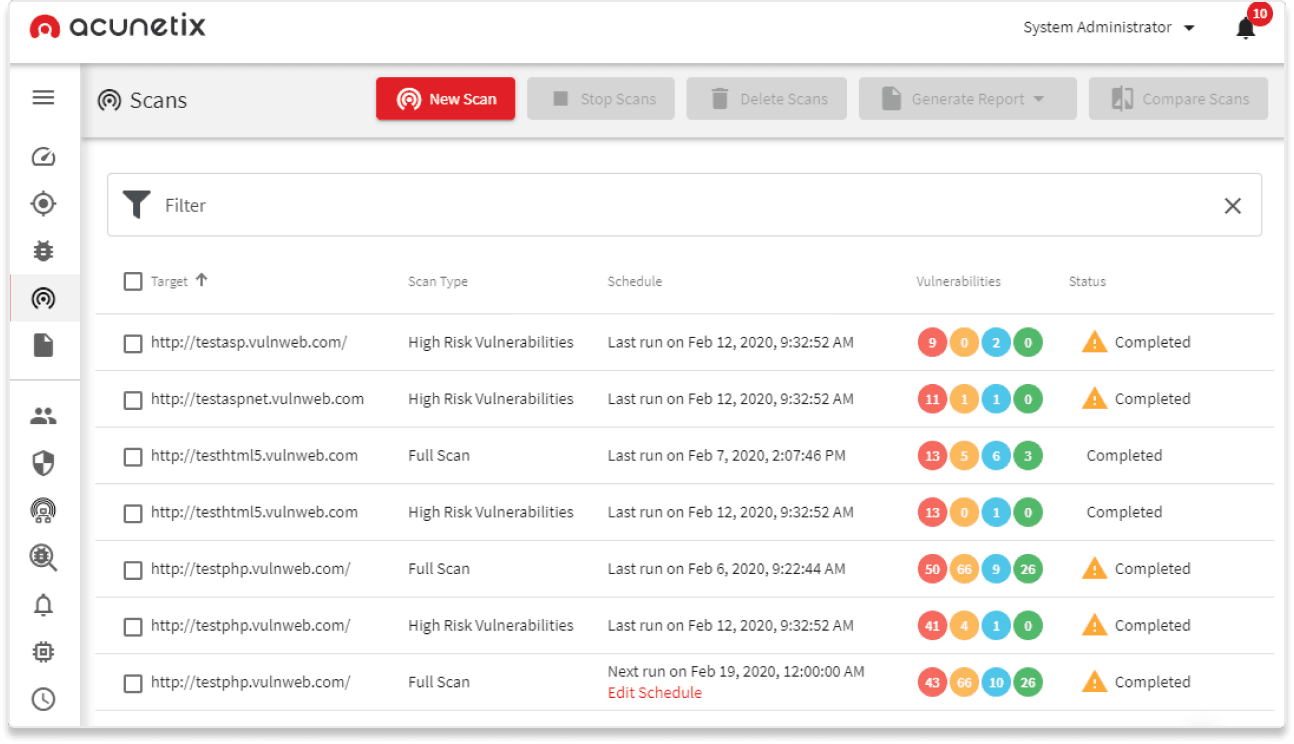
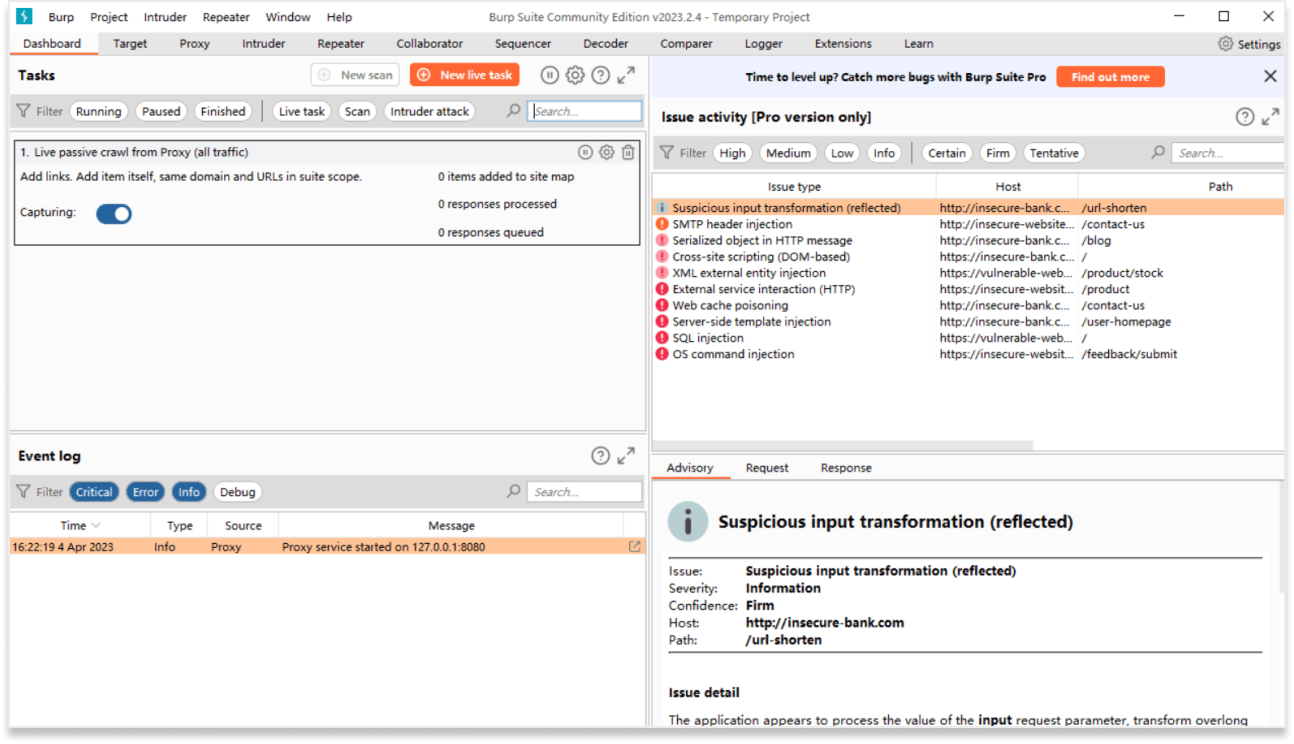
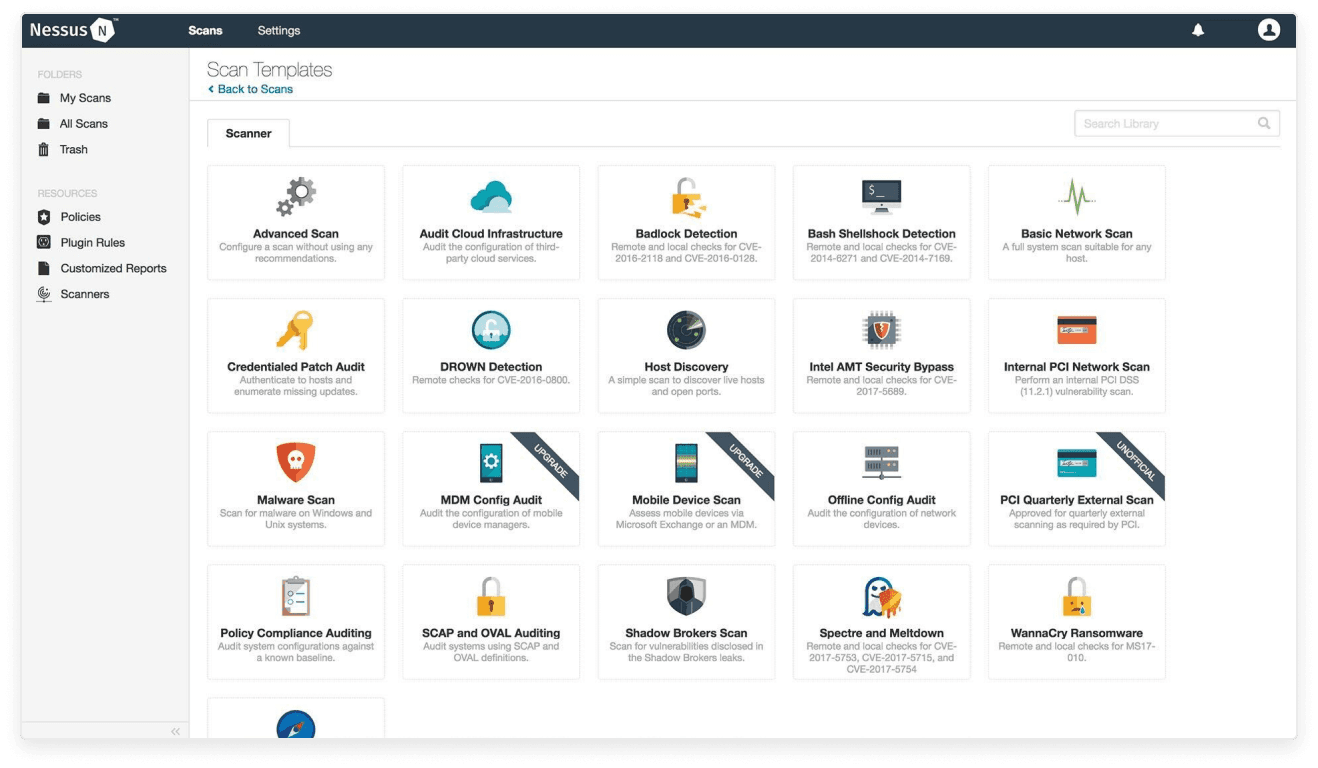
UD 同時持有 Acunetix、Burp Suite、Nessus 的企業授權,按你的資產類型、合規對象與預算組合使用,你不需要逐個供應商採購。
逐項調校排除誤報、加強高風險領域、加入自訂簽章,讓結果可直接執行跟進。
粵語、普通話、英文,本地團隊內部直聘,不外判客服中心,任何時間有客服接力。
覆蓋 20 多個行業、21 項國際認證,100% 香港本地團隊,敏感資料不離境。
三者可單一使用,亦可組合以達致最廣覆蓋。UD 工程師在範圍界定階段評估你的環境後推薦組合。
自動化 Web 應用安全掃描,深入檢測 XSS、SQL Injection、CSRF、SSRF 等 OWASP Top 10 漏洞。
Web 應用程式集成測試平台,配合人手分析作深入安全測試。
廣域漏洞掃描,支援 PC、伺服器、網絡設備、雲端基建的 CVE 比對與配置審計。
所有結果整合為定期報告,並由 UD 工程師逐項解讀、排序與跟進。
每次掃描的發現依 CVSS 嚴重程度歸類,工程師優先處理高危項目。
任何受 PCI-DSS、ISO 27001、HKMA、SFC、PDPO 監管,或持有大量個人資料、處理付款的機構,都應將漏洞掃描納入季度 IT 治理流程。
無論你想索取正式報價,還是一般查詢,UD 工程師將於 盡快與你聯絡,協助界定範圍、推薦掃描器組合並提供專屬報價。
漏洞掃描為自動化的廣度檢測,覆蓋面廣但深度有限,主要識別已知 CVE 漏洞與配置缺陷;滲透測試則由白帽駭客手動深入模擬攻擊,會嘗試將多個低風險漏洞串成完整攻擊鏈,並驗證業務邏輯漏洞。最佳實務為:每季漏洞掃描配合每年滲透測試。如機構需要 DPO 機構級審計,請另行考慮 SRAA。
建議至少每季一次,對應 PCI-DSS Requirement 11.2 與 ISO 27001 控制週期。下列情況應即時追加:重大系統變更後、新服務上線前、補丁日(Patch Tuesday)後、合規審計前,以及收到 HKCERT 或廠商安全公告之後。對高風險環境(金融核心系統、電商付款流程),可考慮每月甚至每週掃描。
按資產類型而定。小型公司網站、Web App、SaaS 平台多用 Acunetix;企業內網、伺服器、雲端基建用 Nessus;如有 API 與深入測試需求則加入 Burp Suite。UD 工程師會在範圍界定階段評估你的環境再推薦,避免你採購不必要的授權。
不需要。三者可單一使用,亦可組合使用。多數客戶按業務需要先採用一至兩個,後續視乎業務變化調整。UD 同時持有三個工具的企業授權,你只需簽一份合約,毋須與三家不同供應商對接。
我們會於範圍界定階段協調掃描時段與手法。預設採用低負載掃描模式,並可安排於非繁忙時段執行;高敏感系統可先於預備環境測試確認。掃描配置完成後可全自動排程,不需要 IT 同事人手介入。
提交頁底查詢表單,註明目標掃描範圍(網站、API、內部網絡、伺服器、雲端基建等)、資產數量、合規對象(PCI-DSS、ISO 27001、HKMA 等),以及預期掃描頻率。UD 工程師將盡快回覆並安排範圍界定會議,會議後提供正式報價。
視情況。如果現時靠開源工具(OpenVAS 等)並由內部同事兼職處理,外判商用方案可顯著提升覆蓋深度、降低誤報、釋放 IT 同事時間。另外多項合規(PCI-DSS Requirement 11.2.2、HKMA 監管期望)對「具獨立性的第三方掃描」有明示或暗示要求,外判可同時滿足獨立性原則。