
近日爆发第五波疫情,确诊数字急升,政府采取多项政策来防范疫情,当中包括疫苗护照。最近UD 网络安全研究人员发现有黑客看准机会,利用市民对相关政策关注热度,发送手机短讯(SMS)进行钓鱼攻击。用家一不留神,便会招致金钱损失,或被骗取个人资料。
1. 手机短讯钓鱼攻击手法
2. 手机短讯攻击注意重点
3. 如何防范短讯钓鱼攻击
手机短讯钓鱼攻击手法
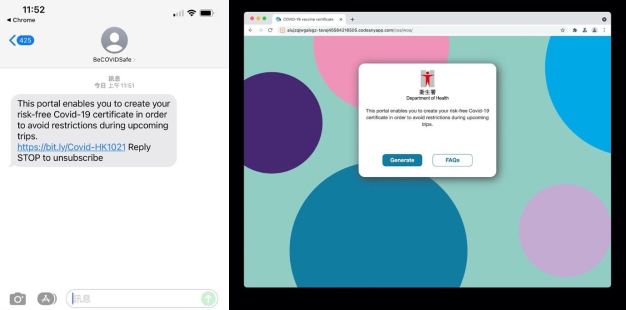
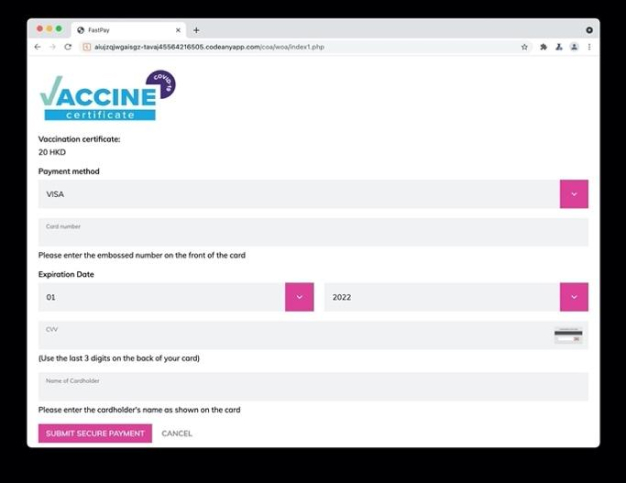
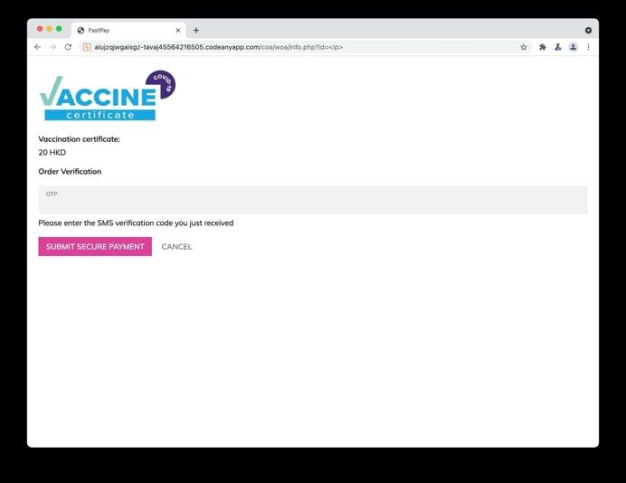
以假冒卫生署疫苗证书的攻击为例,攻击者假装官方人员,以ID「BeCOVIDSafe」向收讯人发送钓鱼短讯,要求收讯人填写个人资料来购买疫苗证书。用户点击短连结后会被带到有卫生署图样的虚假网站。网站要求用家提交付款方式的资料,包括信用卡号码、失效日期和CVV号码,网站甚至会要求提供短讯验证码来处理付款,令网站可信程度大增。当所有资料提交后,用户的信用卡会被立即扣帐。
手机短讯攻击注意重点
- 由于SMS的设计并不需要验证发送人ID,只要发送人ID名称 与真实ID相同,手机就会把相关短讯归类为同一发送人,造成由真实发送人发送短讯的错觉。
- 手机短讯加入网站连结的长度有限制,所以攻击者会使用缩短版的网站连结发放攻击,例如使用「bitly」此类服务。由于此类服务也会被一般公司采用,令收讯人难以即时察觉问题,提高判断钓鱼讯息难度。
如何防范短讯钓鱼攻击
由于SMS并没有防伪装设定,也不似电邮可用软件过滤可疑讯息,往往要靠用户自行分辨真假。请留意以下几点小提示:
- 用家要先想清楚短讯内容是否合理。
- IOS/Android系统会自动将相同发送人ID的SMS归一,所以假冒SMS容易混入真SMS当中鱼目混珠。即使收到日常有联系的品牌、公司短讯都要看清楚,即使打开了连结网页,亦都要留意网址是否由官方网址发出。
- 可使用「shorten link expander」(例如:https://www.expandurl.net/)将连结回复原状,便可查看网站连结是否有问题(如域名不正确)。
- 如有需要,可以主动联络发送机构,了解推广内容真伪。